AI 핵심 요약
beta- SGA솔루션즈는 21일 공공기관 N2SF 전환 설문 결과를 발표했다
- 공공 응답자 79.7%는 도입 계획이 없거나 검토 단계로 나타났다
- 가장 큰 과제는 보안등급 분류와 망 운영정책 수립으로 조사됐다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
2025년 4개 기관 실제 환경서 N2SF 보안모델 검증
[서울=뉴스핌] 이나영 기자= 통합 IT보안 전문기업 SGA솔루션즈는 지난 9월 개최된 'Cyber Summit Korea 2026(CSK 2026)'에서 실시한 설문조사 결과를 21일 발표했다.
SGA솔루션즈가 전체 설문 응답자 146명 가운데 공공 분야 응답자 59명의 답변을 분석한 결과, 국가 망 보안체계(N2SF) 전환 과정에서 보안등급 분류와 운영정책 수립이 주요 과제로 나타났다.
N2SF는 기존의 일률적인 망분리 방식에서 벗어나 정보의 중요도와 업무 특성에 따라 보안 수준을 차등 적용하는 체계다. 공공기관의 생성형 인공지능(AI)과 민간 클라우드 활용이 확대되면서 정보자산별 보안 기준과 운영정책 수립이 주요 과제로 떠오르고 있다.
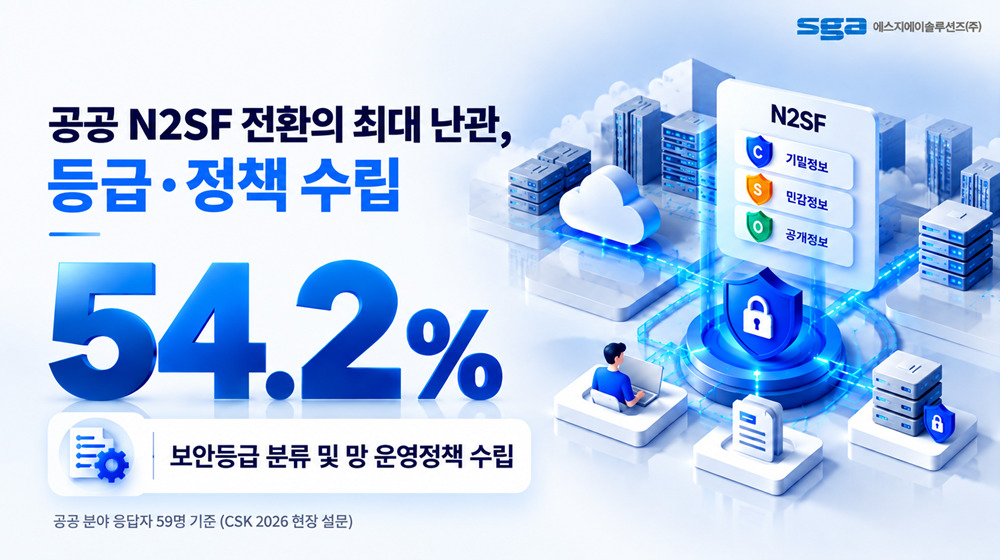
설문 결과 공공 분야 응답자의 79.7%는 N2SF 도입과 관련해 내부 검토·정보 수집 단계에 있거나 구체적인 추진 계획을 수립하지 않은 것으로 조사됐다.
N2SF 도입 과정에서 가장 큰 어려움으로는 '보안등급 분류 및 망 운영정책 수립'(54.2%)이 꼽혔다. 이어 'N2SF 적용 범위 및 전환계획 수립'(35.6%) 순이었다. 기술 도입에 앞서 기관별 정보자산과 업무환경에 적합한 보안 기준과 운영정책을 마련하는 데 어려움을 겪고 있는 것으로 나타났다.
향후 보안 강화가 필요한 영역으로는 'C/S/O 등급분류 및 문서태깅'을 선택한 응답자가 61.0%로 가장 많았다. '데이터 분류·보호'와 '시스템·서버 접근통제 및 서버보안'은 각각 32.2%를 기록했다. C/S/O는 정보를 기밀(C), 민감(S), 공개(O) 등급으로 구분하는 N2SF의 정보 분류 체계다.
N2SF 전환을 위해서는 정보의 중요도에 따른 분류 기준을 마련하고 이를 사용자와 시스템별 접근 권한에 연계하는 작업이 필요하다. 기관별 업무환경과 기존 IT 인프라를 고려한 단계적 전환 계획과 함께 계정·인증·권한관리, 서버보안 등 제로트러스트 기반 보안 기술의 적용도 요구된다.
SGA솔루션즈는 지난 2023년부터 2025년까지 3년 연속 제로트러스트 시범사업 주관사로 선정됐다. 2025년에는 국가 망 보안체계 시범·실증사업을 주관해 4개 국가·공공기관의 업무환경에서 보안모델을 검증했다.
올해는 N2SF 도입 지원사업 6개 과제 가운데 3개 컨소시엄에 참여해 ICAM 기반 사용자 인증과 단말 관리, 통합인증(SSO) 연계 접근통제 등을 담당하고 있다.
회사는 통합 계정·인증·권한관리 솔루션 'SGA ZTA ICAM'과 서버보안 솔루션 'RedCastle' 등을 통해 접근통제와 주요 시스템 보호 기능을 제공하고 있다. SGA ZTA ICAM은 올해 8월 국내 ICAM 솔루션 가운데 처음으로 GS인증을 획득했다는 것이 회사 측 설명이다.
이와 함께 엔드포인트와 클라우드, 시스템 접근제어 분야의 자체 솔루션을 활용해 공공기관의 정보 분류와 데이터 보호, 접근통제 등 N2SF 전환에 필요한 보안 기능을 지원하고 있다.
최영철 SGA솔루션즈 대표는 "N2SF 전환은 단순한 보안 솔루션 도입을 넘어 데이터의 중요도와 업무 특성에 맞춰 보안정책과 운영체계를 재정립하는 과정"이라며 "그간 축적한 N2SF 및 제로트러스트 사업 경험과 통합 보안 기술을 바탕으로 공공기관의 보안체계 전환을 지원하겠다"고 말했다.
nylee54@newspim.com