AI 핵심 요약
beta- 금융위원회가 16일부터 금융보안원 침해사고 특정감사에 착수한다
- 감사에서 해킹 경로와 유출 규모, 보안 관리·내부통제를 점검한다
- 금융권 전반에서 개인정보 유출과 자금 탈취 등 추가 피해가 이어졌다
!AI가 자동 생성한 요약으로 정확하지 않을 수 있어요.
은행·보험·증권·캐피탈 등 피해 확산, 정보 유출 넘어 자금 탈취도
금융사별 보안 개선·피해 지원책 이행 여부 관심
[서울=뉴스핌] 이윤애 기자 = 금융위원회가 이번주 금융보안원에 대한 특정감사에 착수한다. 금융권의 잇단 해킹 사고에 대응해야 할 보안 전문기관에서도 정보가 유출되면서, 이번 감사가 보안 관리와 사고 대응 체계의 허점을 확인하고 책임을 규명하는 분수령이 될 전망이다.
15일 금융권에 따르면 금융위는 금융보안원에 대한 현장점검에 이어 오는 16일부터 전문가와 유관기관 등이 참여하는 특정감사를 실시한다. 지난 9일 정보보호 상시평가 지원시스템에서 발생한 침해사고의 경위와 유출 규모, 대응 과정 등을 살펴볼 예정이다.
이번 사고로 현재까지 금융사 48곳의 파일 130여개가 유출된 것으로 추정된다. 여기에는 개인신용정보 동의서 샘플 등 행정서식 약 200건과 개인정보 300여건, 시스템 이용자 정보 350여건 등이 포함된 것으로 파악됐다.
감사에서는 공격 경로뿐 아니라 보안 관리와 내부통제가 제대로 작동했는지가 쟁점이 될 전망이다. 금융감독원을 사칭한 허위 계정이 시스템에 접근한 경위와 자료 열람 권한, 이상 접속 탐지 체계 등이 점검 대상으로 꼽힌다. 지난해 감사에서 지적된 웹사이트 취약점 개선과 사용자 계정·접근권한 정비가 충실히 이행됐는지도 확인이 필요한 대목이다.
금융보안원은 사이버 위협 정보를 공유하고 금융사의 침해사고 대응훈련과 취약점 점검 등을 지원하는 기관이다. 금융권 공동 대응을 뒷받침하는 전문기관마저 해킹 피해를 보면서 기존 보안체계의 실효성을 재점검해야 한다는 목소리가 나온다.
업계 한 관계자는 "높은 수준의 보안체계를 갖춘 금융보안원마저 뚫리면서 기존 방식으로 고도화되는 공격을 막을 수 있을지 우려가 커지고 있다"며 "보안체계 전반을 점검하고 어떤 부분을 바꿔야 할지 찾아야 할 때"라고 말했다.
금융보안원 특정감사와 함께 개별 금융사의 침해사고에 대해서도 별도 조사·검사를 통해 원인과 대응 과정의 적정성을 살피고 책임 소재를 규명해야 할 것으로 보인다.
금융권에서는 이미 업권 전반에서 침해사고가 확인됐다. 신한·KB국민·하나·BNK부산은행, 예가람·웰컴·OK·DB저축은행, 현대·산은캐피탈, 새마을금고중앙회, 대신·한양증권, 미래에셋자산운용·미래에셋생명 등이다. 모우다·피에프씨테크놀로지스(PFCT)·줌펀드, 브라이트픽스·페이허브, 빗썸·스트리미·프라뱅·한국디지털거래소 등 핀테크·가상자산업권에서도 사고가 발생했다. 금융위에 따르면 지난 3일까지 침해사고를 신고한 회사는 37곳, 유출된 개인정보는 47만3000건에 달한다.
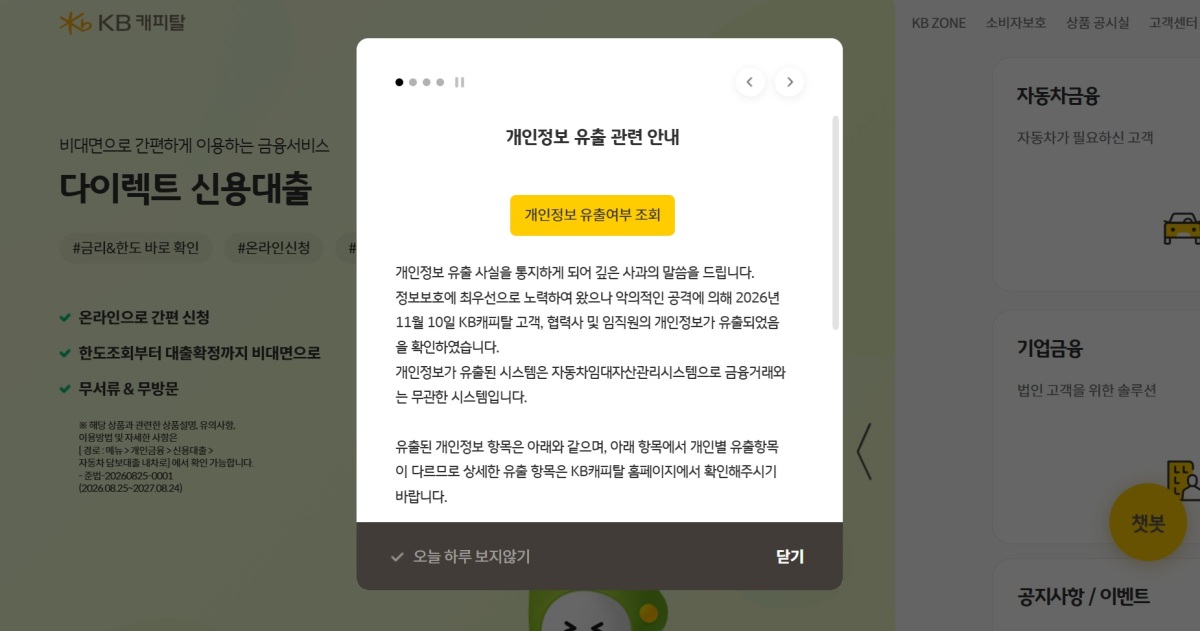
추가 피해도 이어지고 있다. KB캐피탈은 자동차 임대자산 관리시스템에 대한 공격으로 고객·협력사 직원·임직원 등 1811명의 개인정보가 유출됐다고 지난 13일 밝혔다. 고객 정보에는 이름과 생년월일, 연락처, 주소, 차량번호 등이 포함됐다. 회사는 관련 시스템을 차단했으며 정보 유출로 손해가 발생하면 전액 보상하겠다는 방침이다.
유출 규모가 뒤늦게 늘거나 자금이 탈취된 사례도 있다. KB국민은행은 당초 119명으로 안내했던 유출 인원에 2091명이 추가로 확인됐다. 대신증권에서는 고객 3만8490명의 개인정보가 유출됐다. 줌펀드는 고객 예치금 약 3억원, 페이허브는 가맹점 정산자금 약 2억원이 제3자 계좌로 부정 이체됐다.
사고 조사와 함께 금융사들이 발표한 보안 개선·고객 보호 조치의 이행 여부도 중요해졌다. 피해 금융사들은 보상보험 가입 지원과 수수료 면제, 피해지원금 지급, 정보 유출에 따른 손해배상 등 지원책을 내놓고 있다. 사고 인지 이후 당국 보고와 고객 통지가 적절히 이뤄졌는지, 추가 피해 예방과 고객 지원이 실제로 이행되는지가 후속 점검 과제로 남았다.
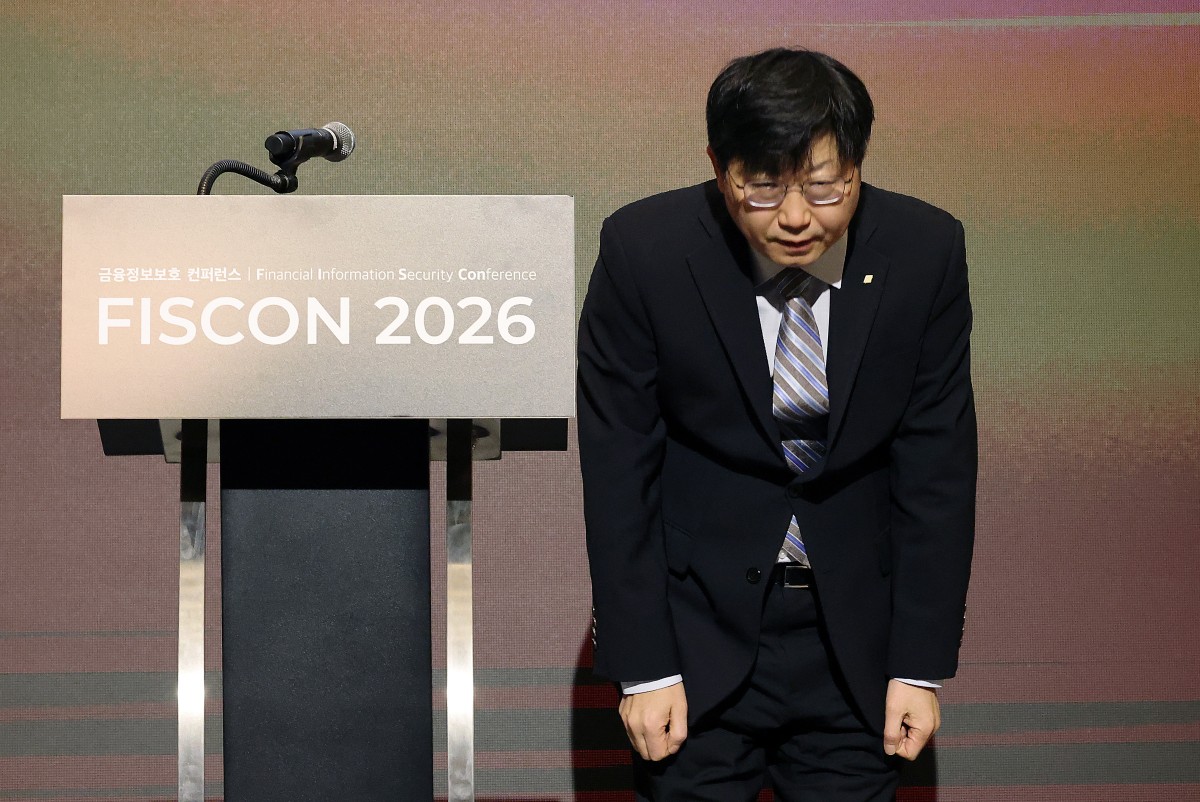
박상원 금융보안원장은 지난 12일 서울 여의도 콘래드호텔에서 열린 '금융정보보호 컨퍼런스(FISCON 2026)'에서 공식 사과했다. 박 원장은 "금융보안 전문기관으로서 높은 수준의 보안을 유지해야 함에도 불구하고 이번 사고가 발생한 데 대해 송구스럽게 생각한다"며 "우리 원의 전 시스템을 전수점검하고 근본적인 재발 방지 대책을 마련하겠다"고 밝혔다.
yunyun@newspim.com